Pe 2 noiembrie 2026, mai multe supermarketuri europene s-au confruntat cu o situație neobișnuită: temperaturile frigiderelor și congelatoarelor au început să crească inexplicabil, în unele cazuri până la 50 de grade Celsius. Produsele alimentare au fost compromise, rafturile au fost golite, iar magazinele au fost nevoite să arunce cantități importante de marfă. Nu a fost vorba despre o pană generalizată de electricitate sau despre defectarea simultană a unor echipamente frigorifice. Primele investigații și declarațiile companiilor afectate au indicat existența unor atacuri cibernetice asupra sistemelor informatice care controlează instalațiile de răcire. Incidentul arată cât de vulnerabilă poate deveni lumea fizică atunci când echipamentele industriale sunt conectate la internet fără măsuri suficiente de securitate.
O dimineață obișnuită, transformată într-un incident de securitate cibernetică
În dimineața zilei de 2 noiembrie 2026, angajații mai multor supermarketuri din Suedia au descoperit că instalațiile frigorifice nu mai funcționau corespunzător. În unele magazine, temperaturile configurate pentru congelatoare fuseseră modificate până la 50°C, o valoare complet incompatibilă cu păstrarea alimentelor. Produsele congelate începuseră să se dezghețe, iar o parte dintre alimentele refrigerate nu mai puteau fi comercializate în condiții de siguranță. Personalul a fost nevoit să golească vitrinele frigorifice și să elimine produsele compromise, în timp ce administratorii încercau să stabilească dacă problemele proveneau de la instalațiile electrice, de la echipamentele de răcire sau de la sistemele informatice care le coordonau.
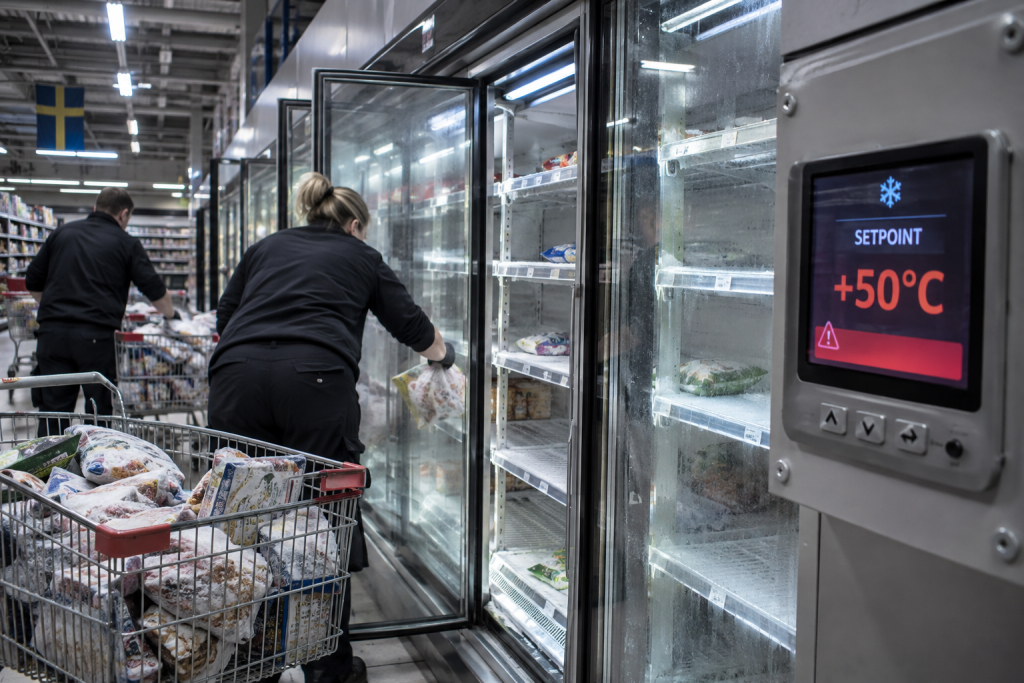
Printre companiile afectate s-au numărat ICA și Coop, două dintre cele mai importante rețele de magazine alimentare din Suedia. Potrivit postului public Sveriges Radio, temperaturile au fost modificate de la distanță, iar mai multe supermarketuri au fost nevoite să arunce alimentele deteriorate. ICA a confirmat existența incidentelor în anumite magazine, fără să comunice inițial numărul exact al locațiilor afectate. Coop a raportat probleme într-un număr redus de unități din rețeaua sa, care cuprinde peste 800 de magazine. Unele instalații au încetat să funcționeze, în timp ce altele au continuat să opereze parțial, dar fără să mai asigure condițiile necesare pentru conservarea alimentelor.
Situația a devenit și mai îngrijorătoare atunci când incidente asemănătoare au fost raportate aproape simultan în Belgia, Luxemburg, Irlanda, Estonia, Finlanda și Țările de Jos. În Belgia, problemele au afectat magazine aparținând unor rețele precum Delhaize, Carrefour, Intermarché și Spar. În Irlanda, operatorul Musgrave a confirmat probleme la sistemele frigorifice din 13 magazine SuperValu. În Estonia, un furnizor de tehnologie frigorifică a relatat că atacatorii au obținut acces la un calculator care controla instalațiile unui supermarket, modificând temperatura configurată. În acel caz, intervenția rapidă a limitat consecințele.
La nivel european, amploarea incidentelor a ridicat o întrebare esențială: cum este posibil ca persoane aflate la distanță, fără acces fizic la magazine, să modifice temperatura unor instalații frigorifice comerciale? Răspunsul nu se găsește în mecanismele clasice ale unui frigider, ci în arhitectura sistemelor moderne de automatizare. În ultimii ani, echipamentele industriale au devenit tot mai inteligente, mai conectate și mai ușor de administrat de la distanță. Aceleași caracteristici care reduc costurile de exploatare pot deveni însă vulnerabilități atunci când securitatea informatică nu este tratată ca parte integrantă a funcționării instalațiilor.
Atacul din Franța: avertismentul care a precedat incidentele din noiembrie
Evenimentele din Suedia nu au apărut într-un context complet nou. Pe 12 octombrie 2026, mai multe rețele de supermarketuri din Franța raportaseră atacuri asupra sistemelor frigorifice, în urma cărora temperaturile unor instalații au fost modificate de la distanță. Au fost afectate sute de magazine, inclusiv unități aparținând unor rețele precum Intermarché, Coopérative U și E.Leclerc. În unele cazuri, temperaturile configurate au ajuns la aproximativ 50°C, provocând pierderi importante de produse alimentare și perturbări ale activității comerciale. Presa franceză și agențiile internaționale au relatat inclusiv incidente asociate cu supraîncălzirea unor echipamente.
Autoritățile franceze au deschis investigații, iar Agenția Națională pentru Securitatea Sistemelor Informatice din Franța, ANSSI, a fost implicată în analizarea situației. Primele informații tehnice au indicat că atacurile au vizat sisteme de control al instalațiilor frigorifice, inclusiv echipamente produse de compania daneză Danfoss. Ulterior, au apărut informații potrivit cărora și sisteme aparținând altor producători ar fi fost vizate. Acest detaliu este important deoarece sugerează că problema nu trebuie redusă la vulnerabilitatea unui singur model de echipament, ci analizată în contextul mai larg al administrării la distanță a infrastructurii industriale.
La numai trei săptămâni după incidentele franceze, apariția unor probleme asemănătoare în mai multe țări europene a alimentat suspiciunea existenței unei campanii coordonate sau a reutilizării aceleiași metode de atac. Totuși, la data de 3 noiembrie 2026, informațiile publice nu permiteau stabilirea definitivă a unei legături între toate incidentele. Nu fusese identificat public un autor comun, iar investigațiile nu demonstraseră că toate magazinele afectate utilizau aceeași vulnerabilitate. Această distincție este esențială: asemănarea efectelor nu dovedește automat identitatea atacatorilor sau a mecanismului tehnic utilizat.
Cum funcționează un frigider industrial conectat la internet?
Pentru a înțelege atacul, trebuie să privim dincolo de imaginea unui frigider obișnuit. Într-un supermarket modern, instalațiile frigorifice formează un sistem tehnic complex, alcătuit din compresoare, evaporatoare, senzori de temperatură, supape, ventilatoare și controllere electronice. Aceste componente trebuie să funcționeze coordonat pentru a menține temperatura necesară fiecărei categorii de produse. Carnea proaspătă, produsele lactate, legumele refrigerate și alimentele congelate au cerințe diferite, iar variațiile necontrolate ale temperaturii pot compromite rapid calitatea sau siguranța mărfurilor.
În trecut, multe dintre aceste instalații erau administrate local, prin intermediul unor panouri de comandă amplasate în magazin sau în spațiile tehnice. Astăzi, numeroase sisteme permit monitorizarea și configurarea centralizată. Un administrator poate verifica temperaturile mai multor vitrine frigorifice dintr-o singură interfață, poate primi alerte atunci când un compresor funcționează necorespunzător și poate modifica parametrii instalației fără să se deplaseze fizic la fiecare echipament. Pentru o rețea care operează sute de magazine, aceste funcționalități reprezintă avantaje economice evidente.
Tehnologia din spatele acestor sisteme aparține domeniului numit Operational Technology (OT), adică tehnologie operațională. Spre deosebire de sistemele informatice tradiționale, cunoscute sub denumirea de IT, care procesează informații, sistemele OT monitorizează și controlează procese fizice. Un server de contabilitate gestionează documente și tranzacții, în timp ce un controller industrial poate modifica presiunea, temperatura, viteza unui motor sau poziția unei supape. Diferența este fundamentală: atunci când un sistem IT este compromis, consecințele pot consta în pierderea datelor sau întreruperea serviciilor digitale; atunci când un sistem OT este compromis, efectele pot apărea direct în lumea fizică.
Un supermarket poate utiliza un sistem central de management al instalațiilor frigorifice, conectat la numeroase controllere locale. Senzorii transmit permanent informații despre temperatura reală, iar controllerele compară valorile măsurate cu parametrii configurați. Dacă temperatura depășește limita stabilită, sistemul poate porni compresorul sau modifica funcționarea altor componente. În mod normal, acest proces este automat și nu necesită intervenția permanentă a personalului. Problema apare atunci când o persoană neautorizată reușește să acceseze interfața prin care sunt definite regulile de funcționare.
De la o parolă compromisă la alimente distruse: anatomia posibilă a unui atac
Un atac asupra unui sistem frigorific nu presupune neapărat instalarea unui virus sofisticat sau preluarea controlului asupra întregii rețele informatice a supermarketului. În anumite configurații, poate fi suficient accesul neautorizat la interfața de administrare a instalației. Dacă această interfață este disponibilă prin internet, protejată insuficient sau administrată printr-un sistem vulnerabil, un atacator ar putea modifica parametrii operaționali folosind funcții care există deja în aplicație.
Să presupunem că un magazin utilizează un controller conectat la rețea, prin care personalul tehnic poate modifica temperatura unui congelator. În condiții normale, valoarea configurată ar putea fi de aproximativ -18°C. Dacă o persoană neautorizată obține drepturi de administrare și schimbă valoarea la +20°C sau +50°C, sistemul poate interpreta noua configurație ca pe o instrucțiune legitimă. În funcție de arhitectura instalației, această comandă poate opri răcirea, poate modifica ciclurile de funcționare sau poate declanșa alte comportamente incompatibile cu păstrarea alimentelor.
Este important să înțelegem că setarea temperaturii la 50°C nu înseamnă automat că aerul din congelator a ajuns efectiv la 50°C. În unele relatări, această valoare reprezintă parametrul introdus de atacator în sistemul de control. Temperatura fizică efectivă depinde de echipament, de durata incidentului, de temperatura ambientală și de comportamentul instalației după modificarea configurației. Chiar și fără atingerea efectivă a valorii de 50°C, întreruperea răcirii poate determina dezghețarea produselor și compromiterea lanțului frigorific.
Un alt mecanism relevant, menționat în declarațiile furnizorului belgian Sabcobel, presupune activarea neautorizată a modului de dezghețare a evaporatoarelor. Instalațiile frigorifice comerciale utilizează periodic cicluri de dezghețare pentru eliminarea gheții acumulate pe anumite componente. Aceste cicluri sunt necesare pentru funcționarea normală a echipamentelor, dar trebuie executate în condiții controlate. Dacă un atacator reușește să le activeze necorespunzător sau să modifice durata și frecvența acestora, instalația poate înceta temporar să răcească eficient, iar temperatura produselor poate crește.
În acest tip de incident, atacatorul nu trebuie să distrugă fizic echipamentul. El poate exploata chiar funcționalitățile legitime ale sistemului, folosindu-le într-un context pentru care nu au fost proiectate. Este una dintre cele mai importante particularități ale atacurilor asupra tehnologiei operaționale: o comandă perfect validă din punct de vedere informatic poate deveni periculoasă atunci când este executată de persoana nepotrivită, la momentul nepotrivit sau asupra unui proces fizic vulnerabil.
Vulnerabilitățile Danfoss: ce știm din documentația oficială?
În analiza incidentelor europene, numele companiei Danfoss apare frecvent deoarece producătorul danez furnizează echipamente și sisteme de automatizare utilizate în industria frigorifică. Un exemplu relevant este familia de controllere AK-SM 800A, destinată managementului și monitorizării instalațiilor comerciale. Aceste dispozitive permit administrarea centralizată a unor funcții importante, inclusiv monitorizarea temperaturilor, gestionarea alarmelor și coordonarea echipamentelor conectate.
Documentația oficială Danfoss arată că anumite versiuni ale acestor sisteme au avut vulnerabilități de securitate semnificative. În martie 2025, producătorul a publicat avertizarea DSA-2025-03-01, referitoare la vulnerabilitatea CVE-2025-41450, evaluată cu un scor CVSS de 8,2 din 10. Problema era asociată cu mecanismul de autentificare și putea permite accesul la rapoarte care conțineau informații sensibile, precum adrese IP interne, nume de utilizatori și identificatori ai magazinelor. Vulnerabilitatea afecta versiunile software anterioare 4.2, iar producătorul recomanda actualizarea sistemelor.
În august 2025, Danfoss a publicat o altă avertizare, DSA-2025-08-01, care descria două vulnerabilități suplimentare. Prima, CVE-2025-41451, avea un scor CVSS de 8,7 și putea permite executarea unor comenzi la nivelul sistemului de operare după autentificare. A doua, CVE-2025-41452, cu scor CVSS de 6,8, era asociată cu modificarea necorespunzătoare a configurației interfeței web și putea provoca indisponibilitatea serviciului. Ambele probleme afectau anumite versiuni ale seriei AK-SM 8xxA anterioare versiunii 4.3.1.
Aceste vulnerabilități ilustrează două categorii diferite de riscuri. Prima privește accesul la informații care nu ar trebui să fie disponibile unei persoane neautorizate. A doua privește posibilitatea executării unor operațiuni care depășesc funcționalitatea normală a aplicației. În cazul unei vulnerabilități de tip command injection, o aplicație poate ajunge să interpreteze anumite date introduse de utilizator ca instrucțiuni pentru sistemul de operare. Dacă atacatorul îndeplinește condițiile necesare exploatării, consecințele pot fi mult mai grave decât simpla modificare a unei setări.
Mai mult, documentația Danfoss din 2023 descria alte vulnerabilități ale familiei AK-SM 800A, inclusiv CVE-2023-25915, evaluată cu scorul critic CVSS 9,8. Producătorul avertiza că anumite probleme de validare a datelor și control al accesului puteau conduce la compromiterea completă a sistemului, recomandând actualizarea software-ului la versiuni care remediau deficiențele respective.
În octombrie 2026, Danfoss a anunțat disponibilitatea versiunii software 5.3.x pentru seria AK-SM 800A, care include îmbunătățiri de securitate, administrare a conturilor și funcționalități suplimentare. Actualizarea reprezintă un exemplu al modului în care producătorii încearcă să reducă riscurile asociate echipamentelor conectate.
Totuși, trebuie făcută o precizare importantă: existența acestor vulnerabilități documentate nu demonstrează că ele au fost exploatate în atacurile din octombrie și noiembrie 2026. Informațiile publice disponibile nu permit identificarea cu certitudine a vulnerabilității exacte folosite în fiecare incident. Vulnerabilitățile prezentate sunt relevante pentru înțelegerea riscurilor tehnice ale acestei categorii de echipamente, nu reprezintă o atribuire definitivă a mecanismului utilizat de atacatori.
De ce sunt echipamentele industriale atât de greu de securizat?
Una dintre explicații ține de durata lor de utilizare. Un calculator de birou poate fi înlocuit după câțiva ani, iar aplicațiile sale sunt actualizate relativ frecvent. O instalație frigorifică industrială, în schimb, poate funcționa timp de 10, 15 sau chiar 20 de ani, în funcție de caracteristicile tehnice și de programul de întreținere. Controllerele și sistemele de automatizare sunt adesea proiectate pentru stabilitate operațională și continuitate, nu pentru cicluri rapide de actualizare software. În consecință, unele echipamente ajung să funcționeze cu versiuni învechite ale sistemelor de operare sau cu aplicații care nu mai beneficiază de toate mecanismele moderne de protecție.
O altă problemă este reprezentată de dependența de furnizorii externi. Supermarketurile nu administrează întotdeauna direct instalațiile frigorifice. Mentenanța poate fi realizată de firme specializate, care au nevoie de acces la echipamente pentru diagnosticare, configurare și intervenții. Accesul de la distanță reduce timpul de reacție și costurile operaționale, dar introduce o categorie suplimentară de riscuri. Dacă mecanismele de autentificare sunt insuficiente, dacă parolele sunt reutilizate sau dacă accesul furnizorilor nu este controlat corespunzător, compromiterea unui singur punct de intrare poate afecta mai multe instalații.
Există și o diferență de priorități între administrarea IT și administrarea OT. Într-o rețea informatică obișnuită, instalarea unei actualizări de securitate poate presupune repornirea unui server sau întreruperea temporară a unei aplicații. Într-o instalație frigorifică, o intervenție neplanificată poate afecta conservarea produselor. Administratorii trebuie să verifice compatibilitatea actualizărilor, să coordoneze intervențiile cu personalul tehnic și să evite oprirea proceselor esențiale. Din acest motiv, aplicarea patch-urilor poate întârzia, chiar și atunci când vulnerabilitățile sunt cunoscute.
Agenția americană CISA avertizează în documentația dedicată sistemelor industriale că extinderea accesului de la distanță și interconectarea infrastructurilor operaționale măresc suprafața de atac. Soluția nu este eliminarea completă a conectivității, care ar reduce semnificativ eficiența operațională, ci proiectarea unor arhitecturi în care fiecare conexiune este justificată, controlată și monitorizată. Un echipament care gestionează un proces fizic important nu ar trebui să fie accesibil direct de pe internet doar pentru că această opțiune simplifică activitatea de mentenanță.
Internet of Things și Industrial Internet of Things: când dispozitivele inteligente devin puncte de intrare
Incidentele din supermarketurile europene pot fi înțelese și în contextul dezvoltării Internet of Things, cunoscut sub acronimul IoT. Termenul descrie ecosistemul dispozitivelor conectate la rețea, capabile să transmită informații și să primească instrucțiuni. În această categorie intră de la termostate inteligente și camere de supraveghere până la sisteme de iluminat, contoare și senzori de mediu. Atunci când aceleași principii sunt aplicate echipamentelor industriale, vorbim despre Industrial Internet of Things, sau IIoT.
Diferența dintre un dispozitiv IoT obișnuit și unul industrial nu este doar dimensiunea sau complexitatea. În mediul industrial, dispozitivele conectate pot controla procese cu efecte economice și fizice importante. Un senzor care raportează temperatura unui depozit frigorific poate contribui la menținerea calității unor produse în valoare de sute de mii de euro. Un controller care administrează ventilația unei clădiri poate influența condițiile de lucru ale angajaților. Un sistem care coordonează pompe, motoare sau instalații de tratare a apei poate avea implicații directe asupra siguranței operaționale.
Problema fundamentală apare atunci când aceste echipamente sunt tratate ca simple accesorii tehnice și nu ca sisteme informatice care necesită protecție. Un dispozitiv industrial poate avea o adresă IP, un server web integrat, conturi de utilizator, parole, servicii de comunicație și un sistem de operare. Cu alte cuvinte, poate prezenta vulnerabilități asemănătoare celor întâlnite pe servere și calculatoare, dar cu o diferență importantă: compromiterea sa poate modifica funcționarea unor echipamente fizice.
Un atacator nu are neapărat nevoie să pătrundă în sistemul central de contabilitate sau în baza de date cu clienți pentru a provoca pagube. În anumite situații, poate fi suficient să identifice un dispozitiv expus necorespunzător și să obțină acces la funcțiile sale administrative. Din acest motiv, inventarierea echipamentelor conectate și identificarea serviciilor accesibile din exterior reprezintă componente esențiale ale securității cibernetice moderne.
De ce nu este nevoie de ransomware pentru a provoca pierderi importante?
În ultimii ani, atacurile ransomware au dominat numeroase discuții despre securitatea cibernetică. Într-un scenariu tipic, atacatorii compromit sistemele unei organizații, criptează datele și solicită bani pentru restabilirea accesului. Uneori, amenință și cu publicarea informațiilor furate. Acest model de atac este relativ ușor de înțeles: infractorii blochează informațiile, iar victima este presată să plătească pentru recuperarea lor.
Incidentele asupra instalațiilor frigorifice demonstrează însă că există și alte forme de atac, în care obiectivul sau efectul principal este perturbarea unui proces fizic. În loc să cripteze fișiere, atacatorul poate modifica o temperatură, poate opri un echipament sau poate altera o configurație operațională. Pagubele apar direct în activitatea companiei, fără să fie necesară distrugerea datelor. În cazul supermarketurilor, efectele sunt vizibile imediat: produsele se dezgheață, rafturile se golesc, personalul trebuie să intervină, iar magazinul pierde venituri.
Această categorie de incidente este asociată frecvent cu noțiunea de sabotaj cibernetic, atunci când există dovezi că intenția atacatorului a fost producerea deliberată a unor perturbări sau distrugeri. În cazul evenimentelor europene din noiembrie 2026, absența unei revendicări publice și lipsa unor informații complete despre autorii atacurilor impun însă prudență. Nu se poate afirma cu certitudine dacă obiectivul a fost sabotajul economic, demonstrarea existenței unei vulnerabilități, extorcarea ulterioară sau o altă formă de activitate malițioasă.
Indiferent de motivație, efectele economice pot fi semnificative. Un comerciant belgian de produse din carne a estimat pierderi de aproximativ 15.000 de euro după compromiterea temperaturilor instalațiilor sale. În alte cazuri, pierderile raportate în Franța au fost mult mai mari. Costul real al unui incident nu se limitează însă la valoarea alimentelor aruncate. Trebuie luate în calcul intervențiile tehnice, verificarea echipamentelor, curățarea instalațiilor, înlocuirea stocurilor, întreruperea vânzărilor și eventualele consecințe asupra reputației companiei.
Un atac asupra frigiderelor poate deveni o problemă de siguranță alimentară
Dincolo de pierderile financiare, compromiterea sistemelor frigorifice ridică o problemă de sănătate publică. Lanțul frigorific reprezintă ansamblul condițiilor de temperatură necesare pentru transportul, depozitarea și comercializarea produselor perisabile. Menținerea temperaturii în intervalele recomandate limitează dezvoltarea microorganismelor și contribuie la păstrarea calității alimentelor. Atunci când temperatura depășește limitele acceptabile, unele produse pot deveni improprii consumului, chiar dacă aspectul exterior nu indică imediat o problemă.
Un congelator care nu mai funcționează corespunzător poate compromite alimentele fără să existe semne vizibile evidente în primele minute. Riscul depinde de tipul produsului, temperatura efectivă, durata expunerii și condițiile de depozitare. De aceea, decizia de retragere a mărfurilor nu poate fi bazată exclusiv pe faptul că instalația a fost repornită. Operatorii trebuie să verifice istoricul temperaturilor, să evalueze produsele afectate și să respecte procedurile de siguranță alimentară aplicabile.
Există aici o legătură importantă între securitatea informatică și siguranța produselor. În mod tradițional, departamentele IT se ocupau de protejarea sistemelor digitale, iar specialiștii în siguranță alimentară monitorizau condițiile de depozitare. Incidentele recente demonstrează că aceste responsabilități nu mai pot fi separate complet. Dacă temperatura unui depozit este controlată printr-o aplicație informatică, securitatea acelei aplicații devine indirect o componentă a siguranței alimentare.
Mai mult, simpla existență a unor alarme de temperatură nu garantează detectarea rapidă a unui atac. Dacă alarmele și comenzile sunt administrate prin aceeași infrastructură compromisă, un atacator cu privilegii suficiente ar putea, în anumite arhitecturi, să modifice și parametrii de avertizare. De aceea, sistemele critice au nevoie de mecanisme independente de verificare, care să poată semnala depășirea unor limite fizice chiar atunci când platforma principală de administrare funcționează incorect.
Cum pot fi protejate sistemele industriale împotriva unor asemenea atacuri?
Prima măsură este identificarea tuturor echipamentelor conectate la rețea. O companie nu poate proteja eficient dispozitive despre care nu știe că există. Într-un supermarket sau într-un depozit frigorific, inventarul tehnic ar trebui să includă controllerele, gateway-urile, serverele de management, senzorii conectați, sistemele de acces la distanță și aplicațiile utilizate de furnizorii de mentenanță. Pentru fiecare componentă trebuie cunoscute producătorul, modelul, versiunea software, rolul operațional și modalitatea de conectare.
A doua măsură este eliminarea accesului direct și nejustificat din internet către interfețele administrative. Un controller industrial nu ar trebui să fie disponibil public doar pentru că administratorul dorește să îl acceseze de la distanță. Soluțiile moderne presupun utilizarea unor conexiuni securizate, a unor gateway-uri dedicate și a autentificării multifactor, acolo unde arhitectura permite implementarea acesteia. Accesul trebuie acordat numai persoanelor autorizate și limitat la operațiunile necesare.
A treia măsură este segmentarea rețelei. Într-o infrastructură bine proiectată, echipamentele frigorifice nu ar trebui să se afle în aceeași zonă de rețea cu sistemele de birou, calculatoarele angajaților sau serviciile destinate publicului. Separarea prin zone de securitate, reguli de firewall și mecanisme de control al comunicațiilor reduce posibilitatea ca o compromitere inițială să se extindă către sistemele operaționale. Recomandările CISA și ENISA insistă asupra acestui principiu, cunoscut sub denumirea de network segmentation.
Actualizarea software-ului reprezintă o altă componentă esențială. Vulnerabilitățile documentate de Danfoss arată că echipamentele industriale pot necesita patch-uri de securitate la fel ca orice alt sistem informatic. Totuși, actualizările trebuie planificate împreună cu specialiștii responsabili de instalații, pentru a evita perturbarea proceselor fizice. În cazul echipamentelor care nu mai beneficiază de suport, organizațiile trebuie să evalueze înlocuirea lor sau implementarea unor măsuri compensatorii, precum izolarea rețelei și restricționarea accesului.
Monitorizarea trebuie să urmărească nu doar evenimentele informatice, ci și comportamentul fizic al instalațiilor. O modificare bruscă a temperaturii configurate, activarea neobișnuită a unui ciclu de dezghețare sau accesarea interfeței administrative dintr-o locație necunoscută pot reprezenta semnale de alarmă. Corelarea acestor informații poate ajuta echipele de securitate să distingă între o defecțiune tehnică și o posibilă intervenție malițioasă.
În sfârșit, sistemele critice trebuie să dispună de proceduri de continuitate operațională. În anumite configurații, instalațiile pot fi proiectate astfel încât să funcționeze local și atunci când conexiunea cu platforma centrală este întreruptă. Pot fi implementate limite independente de temperatură, alarme separate și proceduri de intervenție manuală. Aceste mecanisme trebuie proiectate împreună cu producătorii și specialiștii în automatizări, deoarece o oprire necontrolată a unui sistem industrial poate introduce riscuri suplimentare.
NIS2 și noua responsabilitate a companiilor pentru securitatea operațională
Atacurile asupra supermarketurilor europene apar într-un moment în care Uniunea Europeană încearcă să consolideze securitatea cibernetică a sectoarelor economice importante. Directiva NIS2 extinde și armonizează o serie de obligații privind gestionarea riscurilor, raportarea incidentelor și responsabilitatea conducerii organizațiilor care intră în domeniul său de aplicare. În funcție de activitate, dimensiune și criteriile legale relevante, anumite companii din lanțul alimentar și din alte sectoare pot avea obligații suplimentare de securitate cibernetică.
În acest context, protejarea infrastructurii informatice nu mai poate fi redusă la instalarea unui antivirus sau la efectuarea periodică a unor copii de siguranță. Organizațiile trebuie să înțeleagă dependențele dintre sistemele digitale și procesele operaționale. Un magazin poate avea o platformă de comerț electronic bine protejată, dar poate rămâne vulnerabil prin sistemul de climatizare, printr-un controller frigorific sau printr-o conexiune de mentenanță insuficient securizată.
Riscurile se extind și asupra lanțului de furnizori. O companie care externalizează administrarea instalațiilor industriale nu transferă automat toate consecințele unui incident către prestator. Din perspectiva continuității activității, trebuie stabilit cine administrează accesul, cine aplică actualizările, cine monitorizează evenimentele suspecte și cine intervine atunci când un echipament începe să funcționeze anormal. Aceste responsabilități trebuie definite contractual și verificate periodic.
Un alt aspect important este evaluarea riscurilor înaintea conectării unor echipamente noi. Digitalizarea poate aduce economii semnificative, dar fiecare funcționalitate de administrare la distanță trebuie analizată și din perspectiva securității. O conexiune care permite modificarea temperaturii într-un depozit frigorific nu are același nivel de risc ca o aplicație care afișează informații publice. Nivelul de protecție trebuie să reflecte consecințele posibile ale compromiterii.
Ce ar trebui să învețe companiile din România din incidentele europene?
Pentru organizațiile din România, evenimentele din Suedia, Franța și celelalte state europene reprezintă un avertisment practic. Nu este necesar ca o companie să opereze o infrastructură națională de energie sau un sistem industrial de mari dimensiuni pentru a fi expusă riscurilor asociate tehnologiei operaționale. Depozitele frigorifice, unitățile de procesare alimentară, supermarketurile, fabricile, clădirile de birouri, centrele logistice și unitățile medicale utilizează frecvent echipamente conectate care controlează procese fizice.
O companie poate investi sume importante în securizarea serverelor și a aplicațiilor web, dar poate ignora un controller instalat cu mulți ani în urmă, care continuă să funcționeze cu o versiune software vulnerabilă. De multe ori, aceste dispozitive nu sunt incluse în auditurile IT tradiționale deoarece sunt considerate parte a instalațiilor tehnice. În realitate, dacă au interfețe de administrare, conexiuni de rețea și mecanisme de autentificare, ele trebuie incluse în evaluarea riscurilor de securitate cibernetică.
Primul pas pentru o organizație este realizarea unei evaluări a suprafeței de atac, adică identificarea tuturor sistemelor care ar putea fi accesate din exterior sau prin intermediul rețelei interne. Această evaluare trebuie completată cu analiza versiunilor software, verificarea configurațiilor de acces, inventarierea furnizorilor care beneficiază de conexiuni la distanță și identificarea proceselor fizice care ar putea fi afectate de o compromitere.
Al doilea pas este stabilirea unor scenarii realiste de incident. Ce se întâmplă dacă un controller frigorific începe să raporteze temperaturi neobișnuite? Cine poate verifica dacă valorile sunt reale? Există posibilitatea izolării sistemului de rețea fără oprirea instalației? Pot fi recuperate configurațiile corecte? Cât timp poate funcționa compania în regim degradat? Răspunsurile la aceste întrebări sunt la fel de importante ca existența unor soluții software de securitate.
În al treilea rând, organizațiile trebuie să privească securitatea cibernetică drept o responsabilitate comună a conducerii, departamentului IT, personalului tehnic și furnizorilor externi. Atunci când un atac informatic poate compromite produse alimentare, opri o linie de producție sau afecta funcționarea unei clădiri, consecințele nu mai aparțin exclusiv departamentului IT. Ele devin probleme de management al riscului, continuitate operațională și siguranță.
Atacurile cibernetice nu mai distrug doar informații, ci pot compromite lumea fizică
Incidentele din supermarketurile europene marchează o schimbare importantă în felul în care trebuie înțelese amenințările cibernetice. Imaginea tradițională a hackerului care fură parole, compromite conturi sau criptează documente este incompletă. Într-o economie în care echipamentele industriale sunt conectate permanent la rețele informatice, un atac poate modifica temperatura unui congelator, poate întrerupe funcționarea unei instalații sau poate compromite produse care nu au nicio legătură directă cu lumea digitală.
Ceea ce s-a întâmplat în Suedia și în celelalte state europene arată că efectele unui incident informatic pot fi imediate, vizibile și costisitoare. Nu este nevoie ca un atacator să pătrundă într-un depozit pentru a distruge mărfurile păstrate acolo. În anumite condiții, accesul neautorizat la un sistem de control poate produce consecințe comparabile cu cele ale unei intervenții fizice.
Mai important, aceste incidente demonstrează că securitatea cibernetică trebuie integrată încă din etapa de proiectare a infrastructurilor tehnice. Autentificarea, actualizările software, segmentarea rețelelor, monitorizarea și mecanismele independente de protecție nu reprezintă opțiuni suplimentare pentru echipamentele moderne. Ele sunt componente necesare ale funcționării în siguranță.
Trăim într-un prezent în care aproape orice echipament poate deveni inteligent și conectat, întrebarea nu mai este doar dacă un dispozitiv funcționează corect, ci și cine poate controla funcționarea lui. Iar atacurile asupra supermarketurilor europene ne arată cât de costisitor poate deveni momentul în care răspunsul la această întrebare nu mai este cunoscut.
Surse:
https://giftarticle.ft.com/giftarticle/actions/redeem/48874024-4246-4bba-a2b7-ed37b9725898